Поставил я SSL-сертификат на блог. Радости — море. Радовался ровно до утра.
Почему? Потому, что утром полез на сайт со смартфона и получил в лоб сообщением.

Печаль… Смысл было переходить на HTTPS-протокол, если все пользователи планшетов и смартфонов (ну ок, почти все) мой сайт попросту не увидят? Вот лично я бы ни за что не полез на сайт с поддельным ненадежным сертификатом. Ибо боязно!
Без защищенного соединения — норм, а с вот таким защищенным ни за какие коврижки.
Что-ж, — подумал я, — бесплатный сертификат не сработал.
Залез на сайт знакомого, который не так давно поставил SSL, и у него все нормально. Так я решил купить платный сертификат на 1 год, за 1210 руб. на webnames.ru
Мелкие приключения
Надо-ли говорить о том, что без приключений не обошлось?
Заказ сделал без проблем. По части оплаты тоже никаких претензий. Даже инструкция о дальнейших действиях на сайте наличествует.
А вот с письмом-подтверждением от конторы, раздающей сертификаты, вышла заминка. Ждал сутки. Писал в техподдержку. Звонил! Снова писал, но уже из формы обратной связи на сайте.
В итоге, из техподдержки ВебНеймса (он же РегТайм) отписались, все разрулили и подтверждающее письмо упало в ящик.
Переход по ссылке, подтверждение… Ура! Прислали сертификат.
К слову, ключ и пароль к нему имелись на сайте webnames.ru сразу после покупки.
Крупные приключения
Итак. Имеем приватный ключ и пароль к нему, имеем сертификат для домена, и еще несколько.
С этого места начинается кипучая деятельность, насыщенная болью, отчаянием и матами.
В итоге все удалось сделать следующим образом. Вот готовая инструкция, с учетом особенностей панели управления хостингом ISPManager.
- Вначале заходим в папку, где хранятся сертификаты пользователя, к которому приписан домен, на который ставим сертификат. В Centos 7 она лежит по пути /var/www/httpd-cert/имя_пользователя
- Кидаем туда содержимое архива, который нам прислал раздавальщик сертификатов.
У меня там было 4 файла. Кинуть в папку нужно 3:
COMODORSAAddTrustCA.crt
COMODORSADomainValidationSecureServerCA.crt
и ваш_домен_ru.crt (у вас название будет отличаться, но смысл понятен). - Заходим в кталог по SSH и запускаем команду:
cat ./ваш_домен_ru.crt ./COMODORSADomainValidationSecureServerCA.crt ./COMODORSAAddTrustCA.crt > ./ваш_домен_ru.certНе буду повторяться, что ваш_домен_ru нужно заменить на домен, для которого все это делается.
- Полученный файл ваш_домен_ru.cert скачиваем с сервера (объединенный сертификат именно там) и действуем по инструкции, из предыдущего поста, с тем лишь отличием, что пароль придется вписать, а расшифровывать приватный ключ не нужно. Пароль берем с сайта webnames.ru, как и приватный ключ.
- Теперь, возвращаемся в папку /var/www/httpd-cert/имя_пользователя и видим там два файла. Один, вида ваш_домен.key, другой ваш_домен.crt Последний нам и требуется. Вставляем в него содержимое файла ваш_домен_ru.cert, который скачали, либо заливаем ваш_домен_ru.cert в папку и переименовываем в ваш_домен.crt (или что там у вас лежало в папке вместо него).
- Перезапускаем NGINX (по SSH командой service nginx restart)
Готово.
Мне помогло.

Теперь, мобильный браузер ничем не ругается.
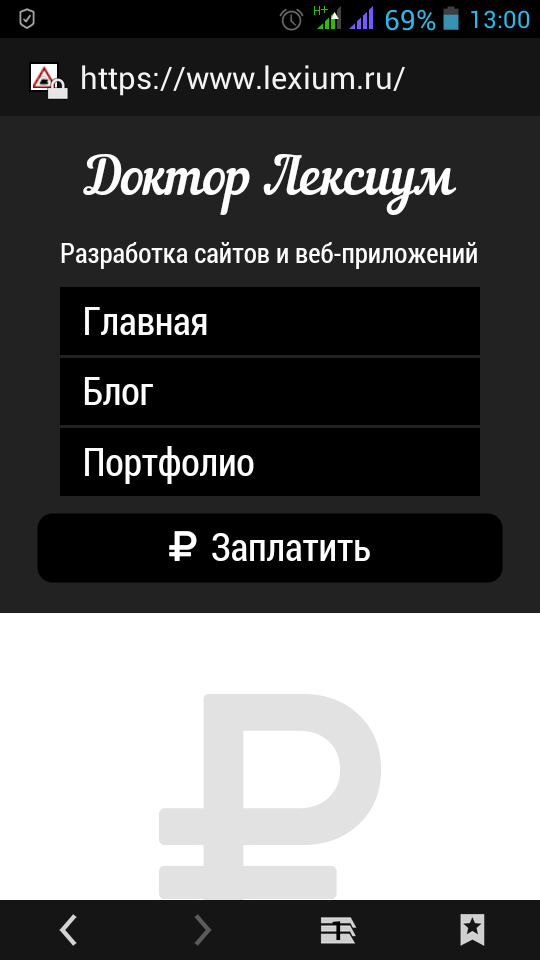
Что и требовалось. Ну а на этом все.
И как обычно, подписываемся на обновления, делимся ссылками с друзьями, а кому помогло, могут отблагодарить скромной суммой на чай с печеньками.
Само-собой, ничего этого можно не делать. Спасибо за внимание)